Эпидемия хакерских взломов распространилась на холодильники в Европе
Лента новостей
Сразу в семи странах ЕС злоумышленники получили доступ к управлению холодильными установками в супермаркетах. СМИ пишут об ущербе в десятки миллионов евро. И это уже не первый подобный случай за последние месяцы
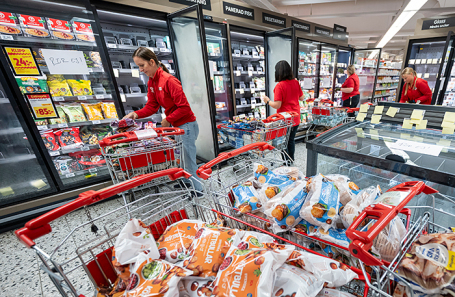
В последнее время сообщения о взломах стали почти рутинными: криптобиржи, хостинг-провайдеры, государственные ресурсы… Добрались и до холодильников.
В ночь на 2 ноября злоумышленники подняли температуры в морозильных камерах супермаркетов по всей Европе. В некоторых случаях аж до 50 градусов. Взлом затронул продуктовые сети Швеции, Ирландии, Бельгии и других стран. По данным СМИ, ущерб может измеряться десятками миллионов евро.
Но в некоторых случаях обошлось без потерь. В Эстонии, например, попытку взлома пресекли в первые десять минут. Вполне возможно, сыграл роль опыт прошлых взломов, позволивший адаптировать механизмы безопасности под такие атаки, считают эксперты.
Первая атака на холодильники в этом году произошла в августе. Как сообщало Reuters, морозильники начали нагреваться на территории как минимум шести военных баз США. Позднее агентство со ссылкой на чиновников писало, что Пентагон рассматривает инцидент как возможный результат взлома.
Ведомство ведет расследование совместно с Францией, которая в октябре столкнулась с похожей кибератакой. Там товары стали плавиться в продуктовых сетях. Всего ситуация могла затронуть до 700 магазинов. В некоторых из них возникли возгорания. Общий ущерб оценивался в миллионы евро. Директор одного из пострадавших супермаркетов тогда выступил с таким обращением к покупателям:
Как пишет Financial Times, во многих случаях таких взломов речь идет о программном обеспечении датской компании Danfoss. В компании это подтвердили и объяснили уязвимость устаревшей прошивкой, на которой работали взломанные устройства.
Комментирует эксперт по информационной безопасности, генеральный директор Phishman Алексей Горелкин:
 Алексей Горелкин эксперт по информационной безопасности, гендиректор Phishman «Современные устройства довольно часто имеют выход в интернет для того, чтобы, к примеру, контролировать различные параметры, такие как температура, влажность. Также есть возможность дистанционного управления. Собственно, эту вещь и взламывали. Холодильные установки не все самые современные, они делались какое-то время назад. А в 2010-е годы была большая проблема во всем мире с безопасностью, связанная с тем, что все торопились выпустить умные устройства, но о безопасности не думали. Собственно, такие устройства и взламываются дистанционно. Взломать можно все, это риск, с которым надо уметь работать. Чтобы его минимизировать, должны участвовать в этом все. Те, кто использует устройства, должны понимать, что должен быть высокий уровень киберкультуры. Те, кто разрабатывает те или иные устройства, должны в это вкладывать деньги и время».
Ответственность за атаки на себя так никто и не взял. Мотив хакеров тоже не до конца понятен. Как именно злоумышленники получили доступ к холодильникам, следователям установить также не удалось.
Мог ли искусственный интеллект быть фактором успеха этих взломов? Рассуждает эксперт по кибербезопасности в «Лаборатории Касперского» Владимир Дащенко:
Владимир Дащенко эксперт по кибербезопасности в «Лаборатории Касперского» «Искусственный интеллект, вполне вероятно, мог быть использован для анализа уязвимости и написания боевого эксплойта, то есть вредоносного программного обеспечения, которое эксплуатирует уязвимость и позволяет злоумышленникам закрепиться в скомпрометированной системе. Но это лишь только предположение. Какую цель могли преследовать хакеры? Есть несколько предположений. Может быть, хакеры надеялись проникнуть в сети ретейла и получить какие-то конфиденциальные данные. Не получив их, они смогли только нанести вот этот киберфизический эффект — изменить температуру и просто испортить продукты».
Масштаб атак в данном случае беспрецедентен. Но такие загадочные взломы холодильников случались и раньше. Был подобный случай и в России. В 2022 году хакеры точно так же получили доступ к управлению холодильными установками на складе производителя «Селятино». Тогда злоумышленники взломали ту же систему управления автоматизированным оборудованием Danfoss. Атаку, впрочем, удалось отразить.
Рекомендуем:
Рекомендуем: